公共漏洞靶场
把 41 个漏洞模块整理成可检索清单的安全测试导航门户
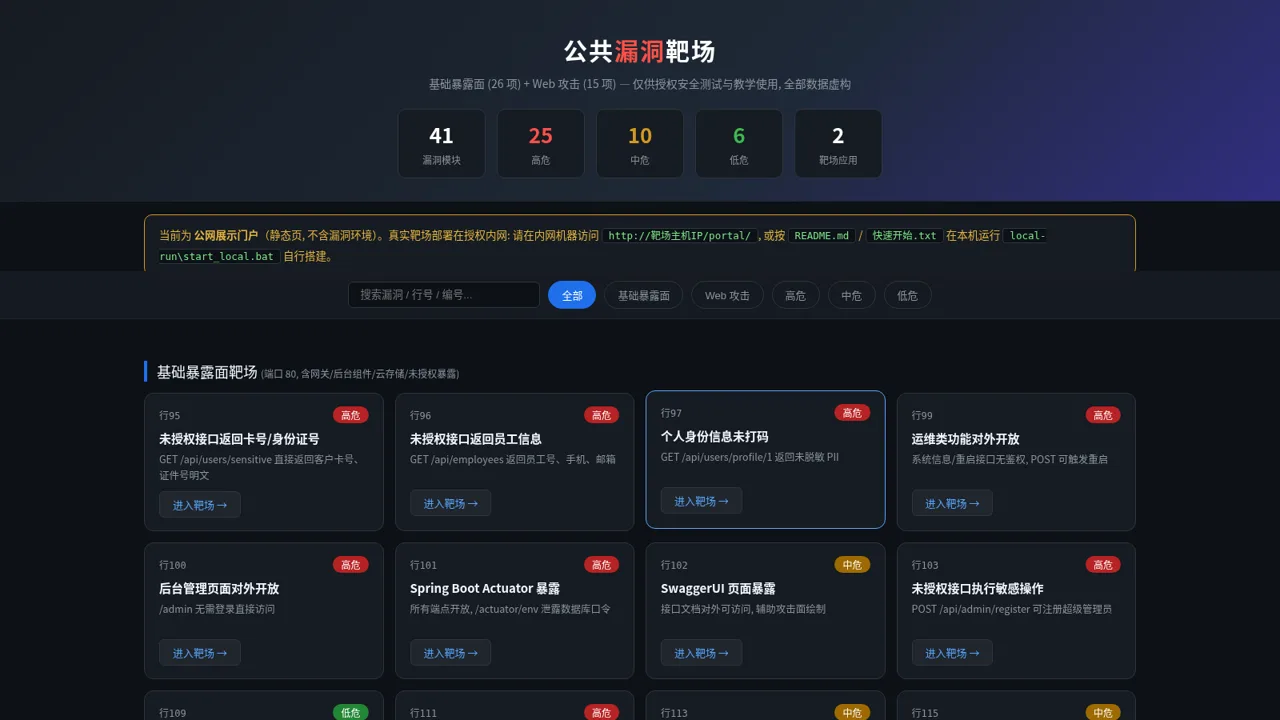
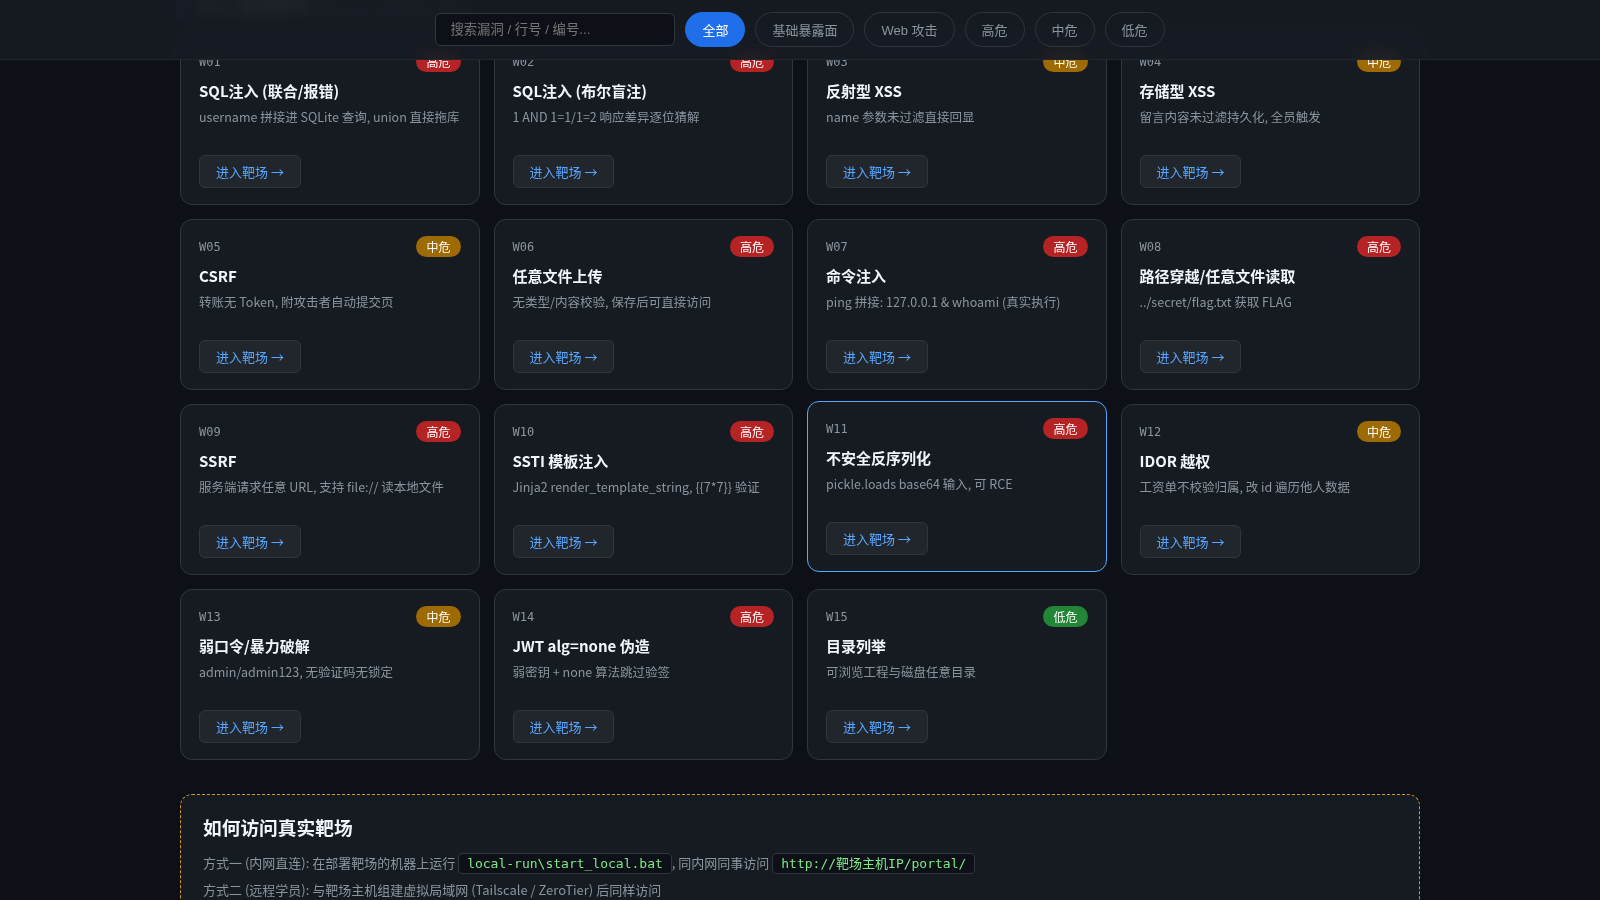
公共漏洞靶场是一个面向授权安全测试与教学的静态导航门户。页面把 41 个漏洞模块分成基础暴露面 26 项和 Web 攻击 15 项两组,每张卡片标注行号或编号、危险等级、涉及的接口路径或问题说明,并提供按关键词、类别和等级筛选的检索区。页面同时说明当前为公网展示门户,不包含真实漏洞环境,并给出内网直连、虚拟局域网和云端部署三种访问真实靶场的方式,以及针对命令注入、反序列化等高风险模块的安全警告。
核心亮点
41 个漏洞模块
涵盖暴露面与 Web 攻击两大类
搜索与筛选
支持关键词与等级维度过滤
部署指引
说明内网与云端搭建方式
安全提示
标注 RCE 风险与授权范围
如何使用
浏览模块清单
打开首页后先查看顶部的 41 个模块、25 个高危、10 个中危、6 个低危和 2 个靶场应用统计,再向下滚动,按基础暴露面和 Web 攻击两组阅读卡片。每张卡片给出行号或编号、危险等级、漏洞名称与一句接口或问题说明。
使用搜索与筛选
在搜索框输入漏洞名称、行号或编号,例如 SQL,列表会即时只保留匹配卡片,清空后恢复全部。也可以点击全部、基础暴露面、Web 攻击、高危、中危、低危按钮切换范围,被选中的按钮会高亮,列表与分组标题同步更新。
查看访问与部署说明
点击任意卡片的进入靶场按钮,会弹出提示说明当前门户未连接漏洞环境。页面底部列出了内网直连、虚拟局域网和云端部署三种方式,并提醒真实靶场包含会在宿主机执行代码的模块,必须在授权环境和可信内网中使用。
相似站点
 91
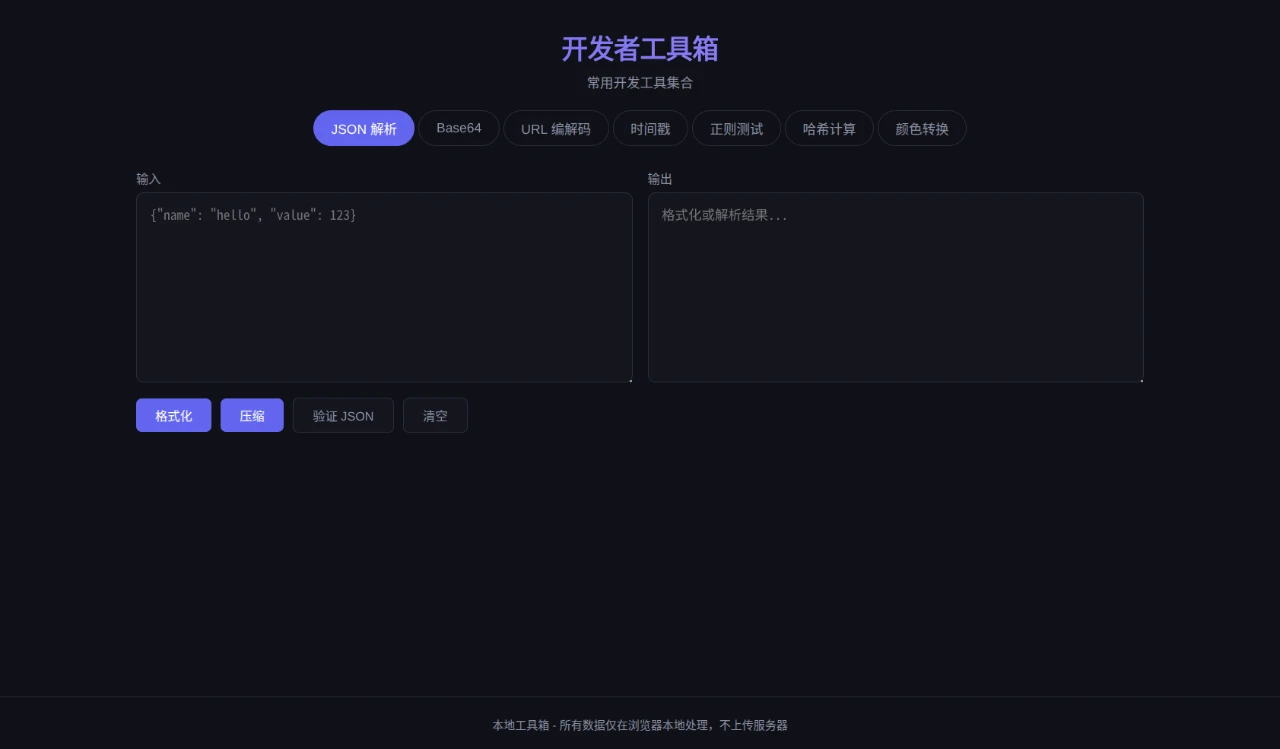
开发者工具箱
常用开发工具集合,包含JSON解析、Base64编解码、URL编解码、时间戳转换、正则测试、哈希计算、颜色转换等多款实用工具
 66
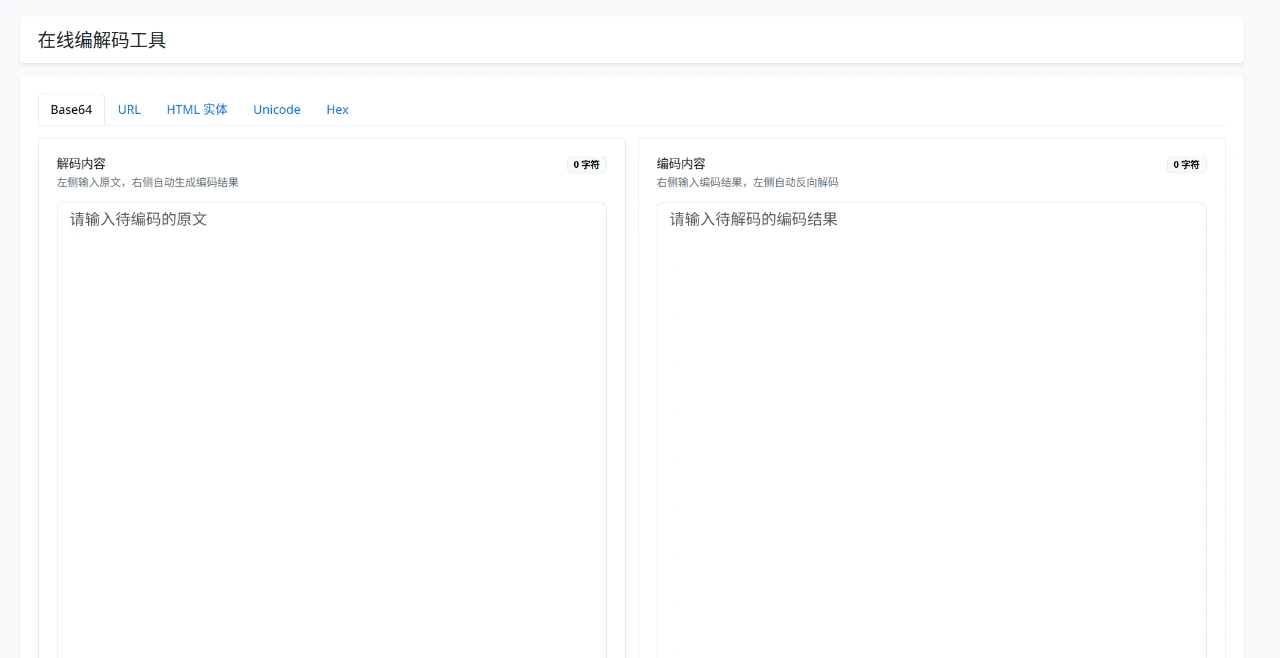
在线编解码工具
支持 Base64、URL、HTML 实体、Unicode、Hex 的双栏在线编解码工具
 322
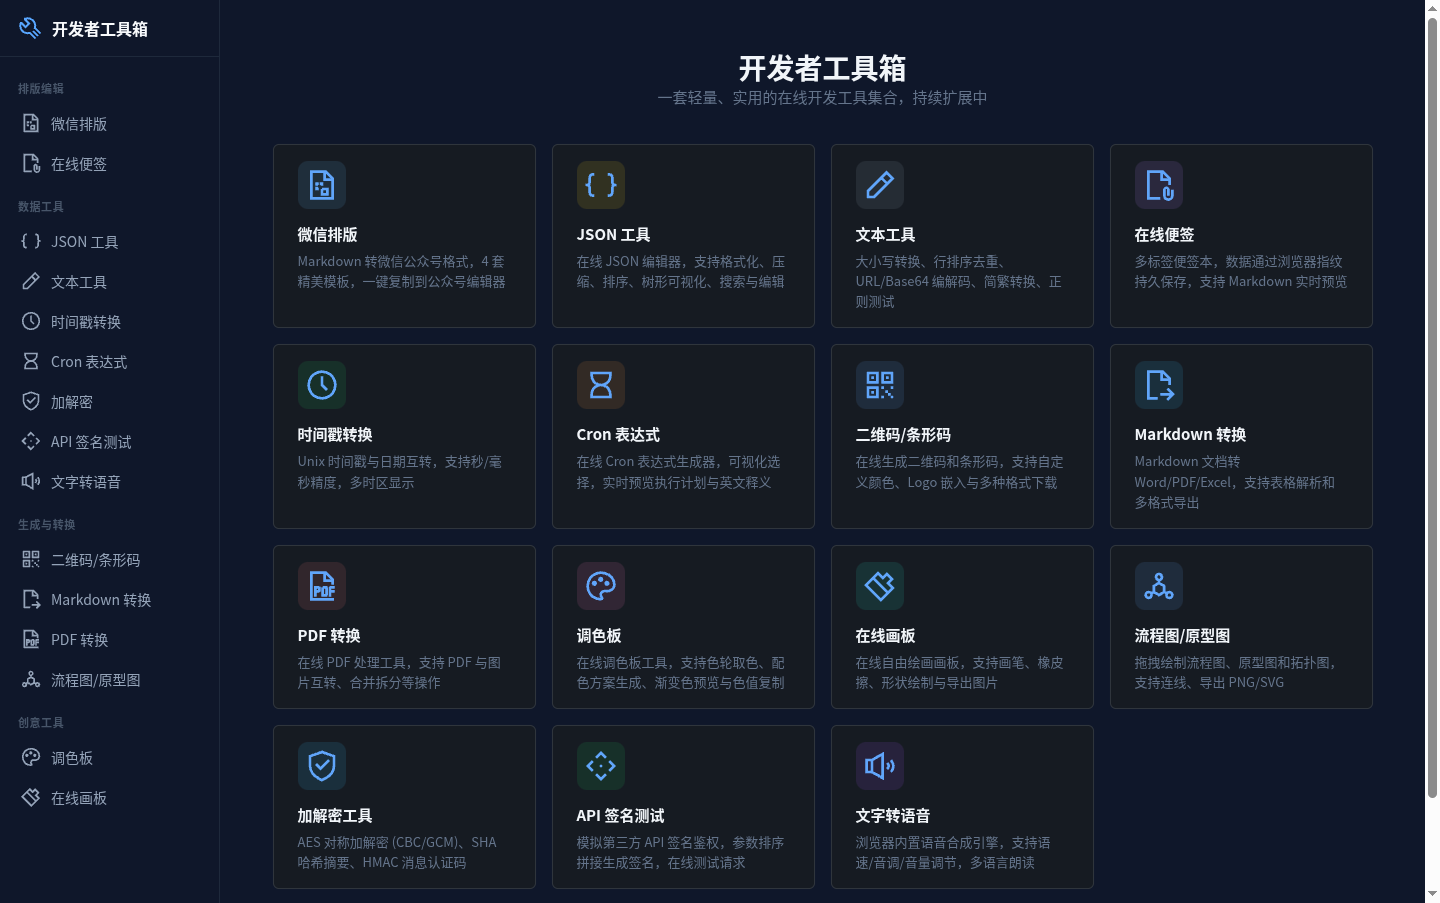
开发者工具合集
一套轻量实用的在线开发工具集合,含微信排版、JSON编辑、Markdown转换、文字转语音等
 285
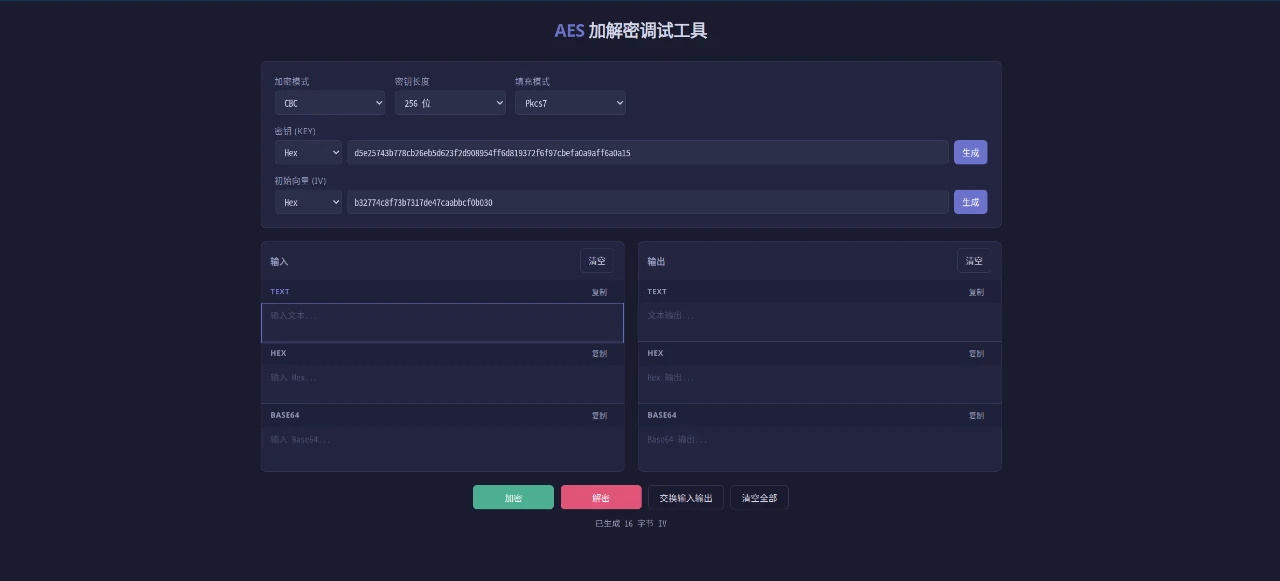
AES 加解密调试工具
纯前端在线 AES 加解密调试工具,支持 CBC/ECB/CFB/OFB/CTR 模式及 Text/Hex/Base64 三视图
 320
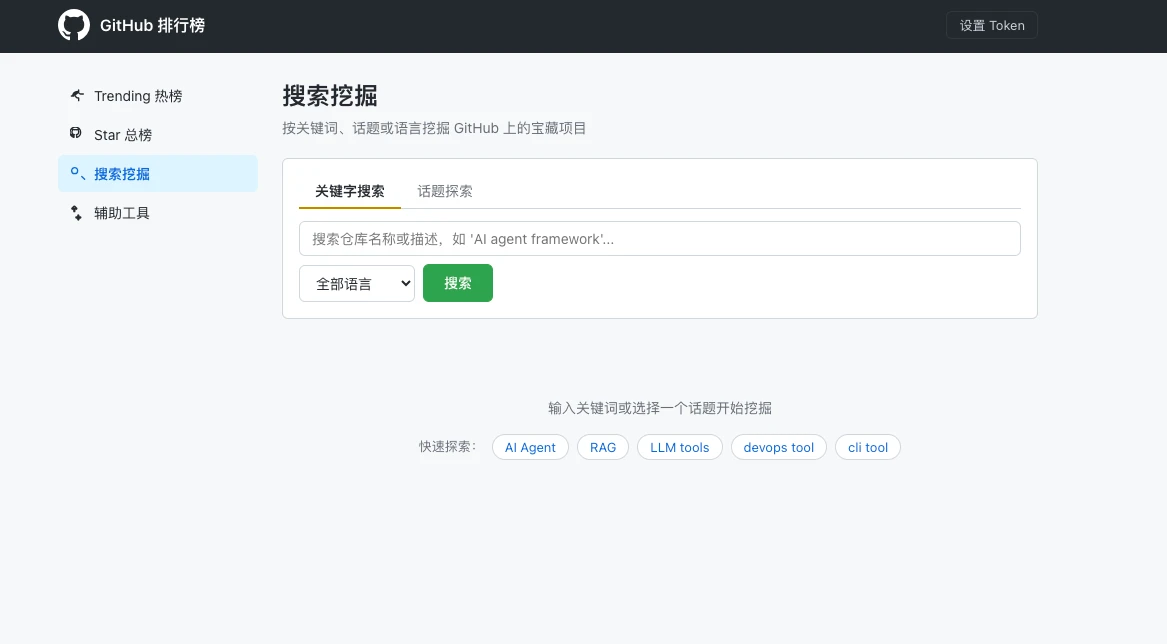
GitHub 排行榜 - 看榜 & 挖宝指南
GitHub 项目排行榜,支持 Trending 热榜、Star 总榜、语言筛选和搜索挖掘
 288
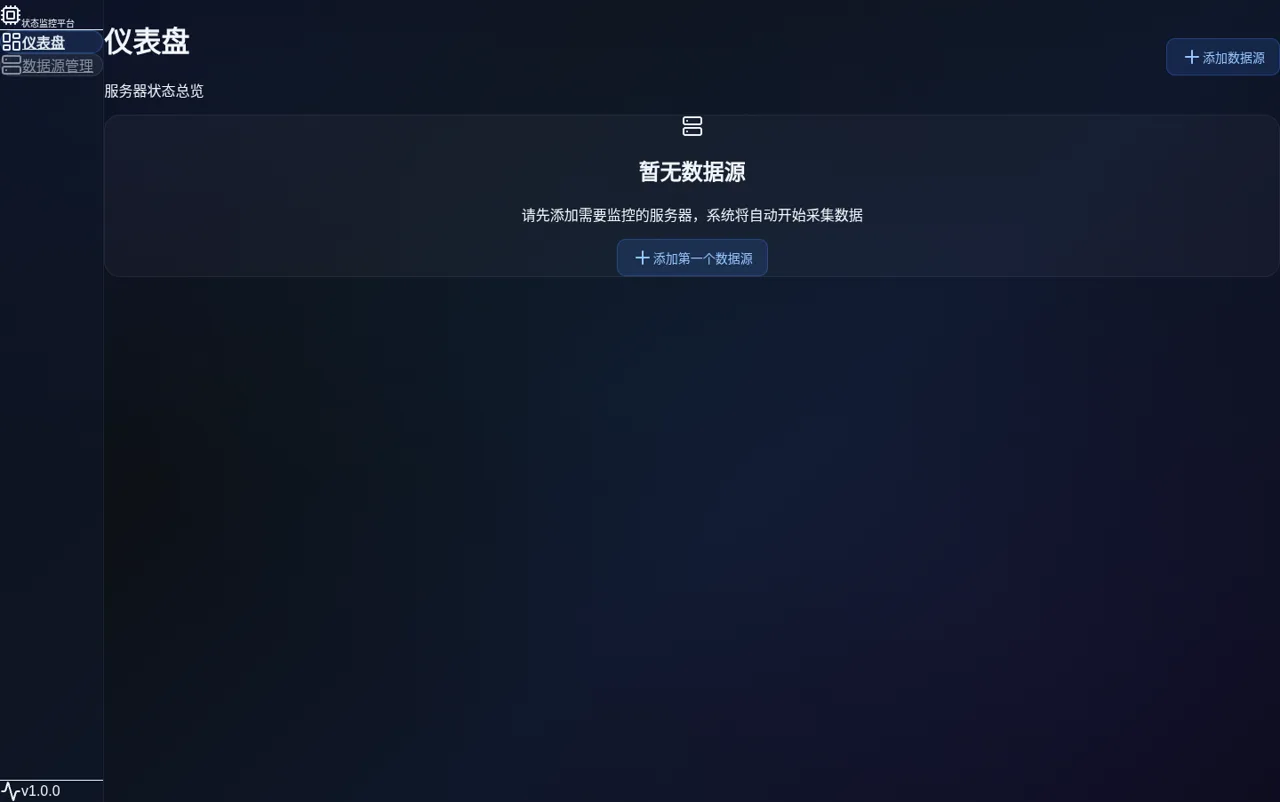
GPU 状态监控平台
集中监控服务器 GPU 状态与 AI 模型服务运行情况的仪表盘平台